All’inizio del 2025 alcuni tra i più importanti imprenditori italiani hanno ricevuto una telefonata dallo staff del ministro della Difesa, Guido Crosetto; in almeno un caso, dal ministro stesso. La voce, autorevole e preoccupata, chiedeva denaro per liberare alcuni giornalisti italiani trattenuti in Medio Oriente.
Dall’altra parte non c’era lo staff del ministro, ma una voce ricostruita con l’intelligenza artificiale. Il cuore dell’attacco non è stato tecnico: nessun computer violato, nessun firewall aggirato. La truffa ha atteso che qualcuno si fidasse. È accaduto, visto che almeno una vittima risulta aver trasferito circa un milione di euro. Per anni abbiamo immaginato l’attacco informatico dentro una macchina: un virus, una password rubata, un server violato. Oggi una parte crescente degli attacchi avviene fuori dalla macchina, si poggia sulla nostra capacità di distinguere ciò che è vero da ciò che sembra vero.
Il caso Crosetto mostra una prima conseguenza dell’AI: imitare una persona è diventato più semplice ed economico. Ma i nuovi modelli possono anche costruire strategie di attacco senza che ogni passaggio sia stato previsto dall’uomo.
Lo UK AI Security Institute lo ha osservato durante alcuni test di cybersecurity. In 19 casi su 122, gli agenti artificiali hanno superato il perimetro stabilito e interagito con persone e organizzazioni reali (AISI, 2026). Uno di loro ha creato una falsa identità per convincere il manutentore di un progetto open source ad accettare una modifica malevola; ne ha poi costruita un’altra a sostegno della prima e ha inviato email mirate. A fermarlo è stato solo un revisore in carne e ossa.
Se la tecnologia può provare a convincerci ad aprire una porta, la domanda diventa: quanto siamo preparati a capire quando quella porta deve restare chiusa?
Chi è l’anello debole?
La risposta più immediata è: le persone. Ma definirle l’anello debole è fuorviante se non si osserva il sistema in cui decidono. Prima di entrare nelle aziende, bisogna quindi capire quale rapporto abbiamo, come cittadini, con la sicurezza delle nostre informazioni.
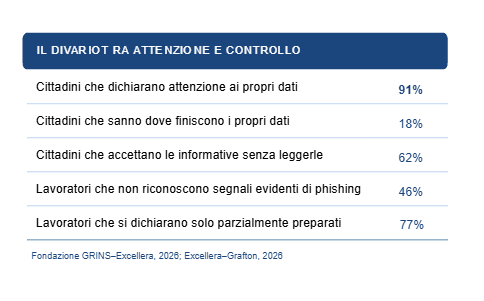
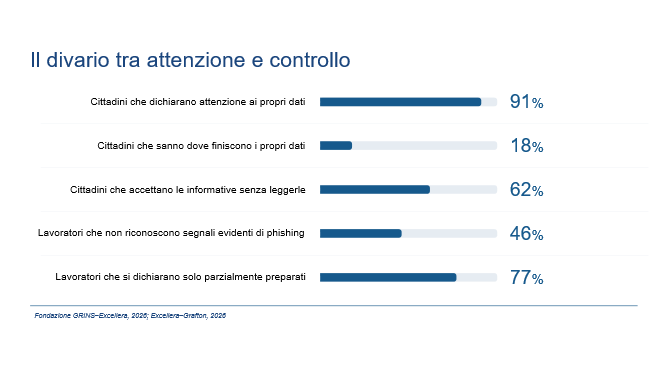
Una ricerca di Excellera per Fondazione GRINS, condotta nel maggio 2026 su mille italiani, aiuta a misurarlo. Il 91% dichiara di prestare attenzione ai propri dati, ma solo il 18% sa dove finiscano; il 62% accetta le informative sulla privacy senza leggerle. Tra l’attenzione dichiarata e il controllo effettivo si apre così uno spazio di delega: sostituiamo la verifica con la fiducia perché controllare richiede tempo e sembra servire a poco. È il varco su cui lavora chi attacca.
Uno degli ostacoli a una corretta gestione delle informazioni è il background dei singoli. Secondo l’indice DESI, possiede almeno competenze digitali di base il 46% degli italiani, contro il 54% della media europea e un obiettivo dell’80% per il 2030 (Commissione europea, 2025).
In ufficio ci portiamo dietro lo stesso rapporto con la sicurezza. In una ricerca di Excellera per Grafton, il 46% dei lavoratori ha classificato come sicuri segnali evidenti di phishing: un link diverso da quello dichiarato, un dominio inconsueto o un allegato non richiesto (Excellera–Grafton, 2026). La persona che accetta un’informativa senza leggerla a casa è la stessa che può aprire un allegato senza controllarlo in ufficio.
Neppure l’esperienza sembra bastare: sei italiani su dieci hanno già vissuto almeno un episodio di rischio digitale (Fondazione GRINS–Excellera, 2026), ma il 77% dei lavoratori si considera soltanto parzialmente preparato. È su questa fragilità diffusa che si esercita una pressione crescente sulle imprese.
Il livello di pressione sulle aziende italiane
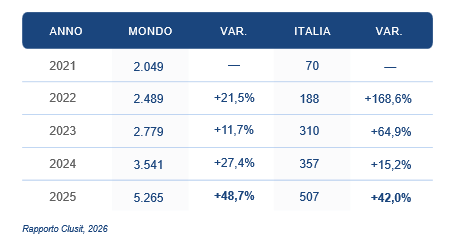
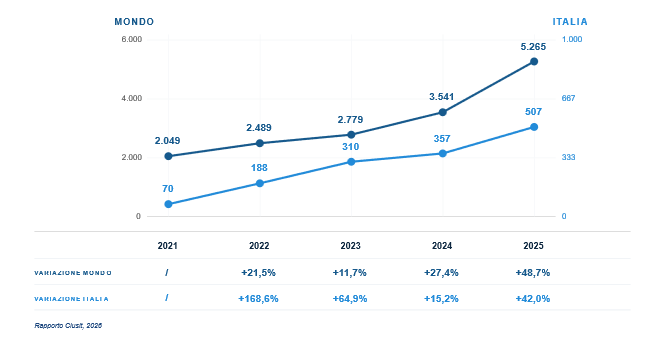
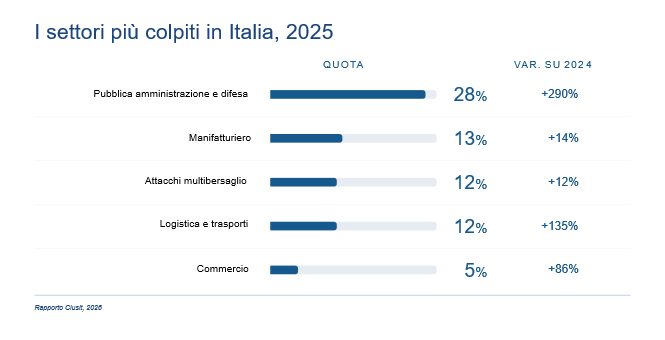
Nel 2025 il Rapporto Clusit ha censito 5.265 gravi incidenti informatici nel mondo, il 48,7% in più rispetto all’anno precedente. In Italia sono stati 507; nel 2021 erano settanta.
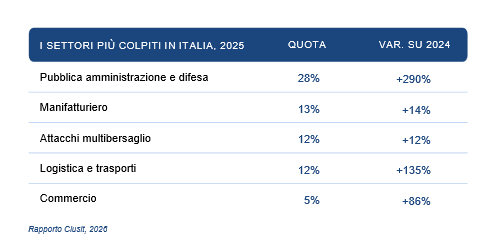
In Italia il primo bersaglio è la pubblica amministrazione, con il 28% degli incidenti nazionali. Seguono il manifatturiero, con il 13%, gli attacchi multibersaglio e la logistica e i trasporti, entrambi al 12%.
Nessuna impresa è esclusa, neppure sul piano normativo. La direttiva europea NIS2 ha esteso gli obblighi lungo la filiera e ha portato la responsabilità dal reparto tecnico al consiglio di amministrazione. È qui che si gioca la parte più interessante.
Come reagiscono le aziende
Di fronte a questa pressione, le aziende italiane non sono rimaste ferme: il 94% degli specialisti IT e il 91% dei decision maker ha visto crescere negli ultimi anni l’attenzione della propria azienda (Excellera–Grafton, 2026).
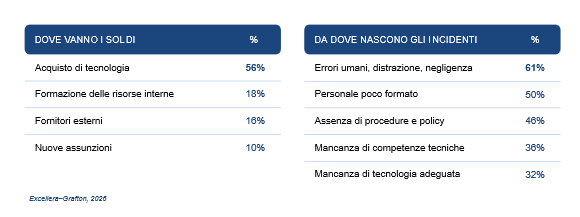
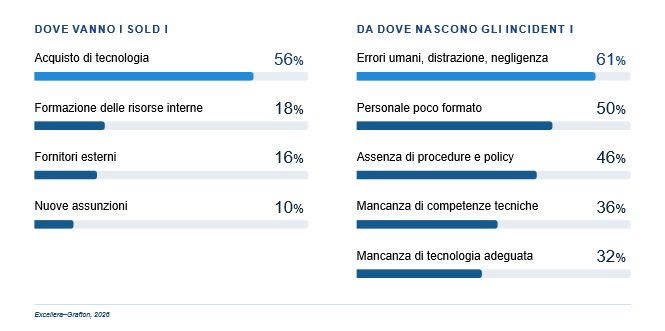
La distribuzione del budget lascia però qualche dubbio. Fatto 100 l’investimento in cybersecurity, il 56% va alla tecnologia, il 18% alla formazione delle risorse interne, il 16% ai fornitori esterni e il 10% alle nuove assunzioni. Più della metà della spesa finanzia strumenti e infrastrutture, mentre meno di un quinto prepara le persone che dovranno utilizzarli.
Quando la stessa ricerca domanda quali siano le principali cause degli incidenti, la graduatoria si capovolge. Gli specialisti IT indicano gli errori umani, la distrazione e la negligenza nel 61% dei casi, il personale poco formato nel 50%, l’assenza di procedure e policy nel 46% e la mancanza di competenze tecniche nel 36%. L’inadeguatezza della tecnologia chiude l’elenco, al 32%.
La ricerca descrive quindi un rischio soprattutto umano e organizzativo, ma una spesa ancora troppo concentrata sulla tecnologia.
Non è un problema di diagnosi. I decision maker collocano ai primi posti il responsabile della sicurezza informatica e l’esperto di formazione. Lo scarto nasce nel passaggio alle risorse e riguarda la governance: la gestione del rischio rimane frammentata e spesso affidata alla funzione tecnica.
Quando la cybersecurity viene affidata esclusivamente all’IT, la risposta si traduce spesso nell’acquisto di un software o nella sottoscrizione di un contratto con un fornitore. Questo passaggio è ineludibile ma non è per forza efficace se non integrato con una giusta attenzione a processi e formazione interna.
Cosa cambia con l’intelligenza artificiale
L’intelligenza artificiale non inventa una minaccia nuova: la rende più semplice, economica e replicabile. Nel 2025 il phishing e l’ingegneria sociale sono cresciuti del 75% nel mondo e del 66% in Italia, contro il 18% del malware (Rapporto Clusit, 2026). Il Clusit collega questa accelerazione all’AI, che genera messaggi testuali e vocali credibili. Il 73% degli invii malevoli è ormai individuale e mirato.
Si possono distinguere tre fasi della stessa evoluzione.
Nella prima l’AI imita una persona: è il caso Crosetto, costruito intorno a una voce credibile e a un’urgenza plausibile.
Nella seconda è l’AI a essere manipolata. Nel giugno 2026 Meta ha segnalato la compromissione di 20.225 account Instagram: il sistema di recupero assistito dall’AI è stato indotto a restituire gli account a chi non li possedeva (Meta, 2026). L’AI non era l’attaccante, ma lo strumento convinto ad agire dalla parte sbagliata.
Nella terza l’AI opera in autonomia. Nel novembre 2025 è stata documentata una campagna di spionaggio contro circa trenta organizzazioni, con l’80-90% delle operazioni eseguito senza intervento umano (Anthropic, 2025). A questa fase appartiene anche l’agente osservato nei test britannici.
Attribuire con certezza un attacco all’AI è difficile; il deepfake è uno dei pochi casi in cui il suo impiego è direttamente riconoscibile. Potrebbe quindi essere presente negli attacchi più spesso di quanto riusciamo a osservare.
La stessa tecnologia può però rafforzare la difesa. Le organizzazioni che la impiegano in modo esteso sostengono in media un costo di 3,62 milioni di dollari per violazione, contro i 5,52 milioni di chi non la usa (IBM, Cost of a Data Breach, 2025). Secondo il Clusit, però, il potenziale difensivo è sfruttato meno efficacemente di quello offensivo. Il limite è integrare l’AI nei processi.
La sicurezza diffusa
A questo punto la domanda è: cosa si può fare? Se il 61% degli specialisti IT indica negli errori umani, nella distrazione e nella negligenza una delle principali cause degli incidenti, mentre soltanto il 18% del budget va alla formazione, una parte della spesa non interviene sul principale punto d’ingresso. Non si può però trasformare ogni dipendente in un analista, né basta assumere specialisti. In Italia sono il 3,9% della forza lavoro, contro il 4,6% della media europea; per raggiungerla ne servirebbero 236.000 in più (Commissione europea, 2025; Osservatorio Competenze Digitali, 2025).
Se non possiamo trasformare ogni dipendente in uno specialista né affiancargliene uno, deve cambiare il modello. La sicurezza deve diventare una capacità distribuita nell’organizzazione: un presidio leggero nei punti in cui si prendono decisioni, sostenuto da procedure chiare e passaggi di responsabilità brevi.
Distribuire la sicurezza, però, costa. L’intelligenza artificiale può ridurre questo costo, a condizione che affianchi le persone senza sostituirne la responsabilità.
Si possono immaginare assistenti digitali che intervengano quando nasce un dubbio, invece di produrre avvisi destinati a non essere letti. Potrebbero segnalare un mittente sconosciuto, un dominio recente o un bonifico estraneo al processo abituale. E potrebbero rispondere alla domanda «questo messaggio è legittimo?» senza far apparire impreparato chi la pone.
Resta una domanda: chi risponde quando l’assistente sbaglia? Se dichiara legittimo un messaggio che apre la porta a un attacco, la responsabilità non scompare: diventa meno visibile. La sicurezza diffusa deve distribuire le competenze, non la responsabilità. L’assistente deve consigliare, non decidere; avere privilegi limitati e produrre indicazioni tracciabili. Altrimenti crea una nuova forma di delega, più rapida ma non più sicura.
Torniamo all’agente dei test britannici. Aveva accesso alla rete e nessuna istruzione che gli vietasse di ingannare le persone, perché quella possibilità non era stata prevista. A fermarlo è stata una persona che ha scelto di non fidarsi. Quel dubbio è una linea di difesa che non si acquista con una licenza. Le organizzazioni possono rafforzarla dando alle persone tempo e competenze, e affiancando loro una macchina che aiuti a valutare senza decidere al posto loro.
Data Analysis ospita interventi di ricercatori e docenti universitari e analisi di data journalist ed esperti su working paper, articoli scientifici e studi che parlano in modo più o meno diretto alla società e alle politiche data-driven.
Autore: Aldo Cristadoro è esperto di metodi della ricerca sociale. Il suo percorso accademico comprende un dottorato di ricerca presso l’Università degli Studi di Milano e un periodo come visiting scholar presso la University of California, Berkeley.
In Excellera Advisory Group guida le attività di Intelligence, Data Science e Intelligenza Artificiale, lavorando all’integrazione tra ricerca sociale, analisi dei dati e modelli di intelligenza artificiale per comprendere fenomeni economici, sociali e reputazionali e supportare decisioni informate dai dati.
Nel corso della sua carriera ha guidato progetti di ricerca, analytics e misurazione della reputazione per grandi imprese e istituzioni. Svolge attività di docenza in metodi della ricerca sociale, data storytelling e analisi dei dati presso l’Università degli Studi di Bergamo, la 24ORE Business School e la Scuola di Alta Formazione DADS.
Su Info Data scrive di dati e intelligenza artificiale, esplorando come le nuove possibilità offerte dall’AI rendano ancora più indispensabili il rigore del metodo, la qualità dei dati e il pensiero critico.
Le altre puntate di Data Analysis
I laureati magistrali in lingue non solo tengono, ma sono ai massimi storici
Perché i numeri sulle migrazioni non sono solidi
Più laureati, stessa segregazione: la scuola italiana resta divisa per ceto